宽带网络安全攻防
2011-07-30王晓峰
王晓峰
*铁通阜阳分公司 助理工程师,236000 安徽阜阳
随着网络应用的多样化,病毒、木马肆意横行,严重威胁着运营商的组网安全,也对互联网安全性和自愈性提出新的要求。
1 网络攻击
通常的网络攻击,是侵入或破坏网上服务器(主机),盗取服务器的敏感数据或干扰破坏服务器对外提供的服务。也有直接破坏网络设备的网络攻击,这种破坏影响较大,会导致网络服务异常,甚至中断。总结下来网络攻击可分为拒绝服务型攻击、扫描窥探攻击和畸形报文攻击3大类型。
3种攻击类型具体的攻击方式为:IP欺骗攻击、Land攻击、Smurf攻击、WinNuke攻击、SYN Flood攻击、ICMP Flood攻击、UDP Flood攻击、地址扫描与端口扫描攻击、Ping of Death攻击、ICMP-Unreachable攻击、ICMP-Redirect攻击、Route-Record、Source-Route和 Timestamp攻击、Ip-fragment攻击、Teardrop攻击、Fraggle攻击、Tracert攻击等。
日常工作中,对地市互联网络设备和用户产生影响的主要有SYN Flood攻击、地址扫描与端口扫描攻击和Ping of Death攻击。
1.1 SYN Flood攻击
SYN Flood攻击的原理是利用资源的限制,TCP/IP栈的实现只能允许有限个TCP连接。攻击过程如图1所示。
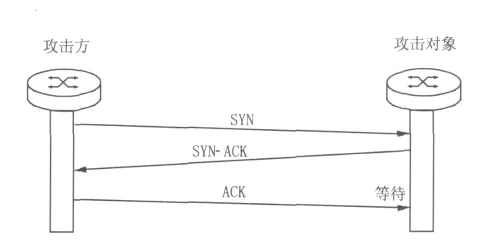
图1 半连接示意图
SYN Flood攻击利用了TCP三次握手的一个漏洞。攻击者向目标计算机发送 TCP连接请求(SYN报文),并对目标计算机返回的SYN-ACK报文不作回应;目标计算机如果没有收到攻击者的ACK回应,就会一直等待,形成半连接。攻击者利用这种方式,在目标计算机上生成大量的半连接,迫使大量资源浪费。目标设备一旦资源耗尽,就会出现速度极慢、正常的用户不能接入等情况。同时攻击者还可以伪造SYN报文,比如伪造一个源地址或不存在的地址,向目标计算机发起攻击,目标设备就不会得到FIN的终止信号,无法中断连接,从而造成危害。……