计算机入侵事件中的取证方法探究
2020-04-13钱志高
◆钱志高
(上海弘连网络科技有限公司 上海 201101)
1 事件简介
某金融网站称:其注册会员的账户内的财产,在用户不知情的情况下被提现,但网站查证后发现并不是用户自身所为。值得注意的是,提现过程中使用的银行卡并非是用户名下真实存在的银行账户。根据现有信息推测,其计算机可能被非法入侵,网站数据被篡改,损失达上百万。
2 数据固定
数据固定是分析的前提,在固定过程中要兼顾数据原始性、完整性、可复现,可控制的原则。以下对该Linux 服务器的固定过程进行详细描述。
2.1 目标信息
网站部署在阿里云上,使用的是Linux 操作系统,受害者提供了被入侵计算机的IP 和登录凭据,如图1 所示:
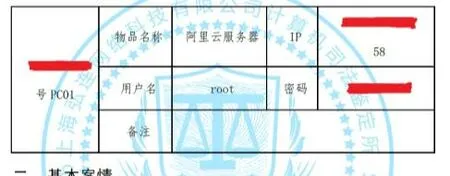
图1 被入侵计算机的IP 和登录凭据
2.2 基本信息固定
执行“history > history.log”导出历史命令;
执行“last > last.log”导出登录相关信息;
执行“lastb > lastb.log”导出登录失败信息;
执行“lastlog > lastlog.log”导出所有用户的最后一次登录信息;
执行“tar czvf /var/log varlog.tar.gz”将/var/log 整个目录打包;
执行“ps -AUX > ps.log”导出进程信息;
执行“netstat -atunp > netstat.log”导出网络连接信息;
2.3 网站数据固定
(1)目录固定
根据网站应用配置文件可知,网站目录为“/www/c****i”,执行“tar czvf /www/c*****i www.c*****i.com.tar.gz”将网站目录保存;
(2)访问日志固定
根据网站应用配置文件可知,访问日志保存位置在:“/etc/httpd/logs”,执行“tar czvf /etc/httpd/logs accesslog.tar.gz”将网站访问日志保存。
为了确保日志的完整性,执行此命令前应该停止网站应用进程,否则日志文件会因网站应用进程锁定日志而无法读取。
2.4 数据库固定
(1)数据表固定
在网站目录内找到数据库连接配置文件,将网站数据库导出为“database.sql”。
(2)数据库日志固定
根据Mysql 数据库配置信息,将所有日志文件进行提取固定。……