对工业互联网安全态势分析及安全防护建议思考
2020-04-13◆李涛
◆李 涛
(农业农村部信息中心 北京 100125)
1 态势分析
1.1 安全事件
随着德国工业4.0、美国工业互联网、中国制造2025 等再工业化革命战略的不断推进下,互联网与工业网络不断进行深度融合,原本非常封闭的工业网络逐渐变得开放、互联互通,使得工业网络面临了传统IT 网络的病毒、木马等威胁,同时也使得一些黑客、工业间谍、敌对势力等攻击工业网络变得更加容易。因此,近几年的安全事件屡有发生,呈现出APT2.0 攻击趋势[1],如表1 所示。
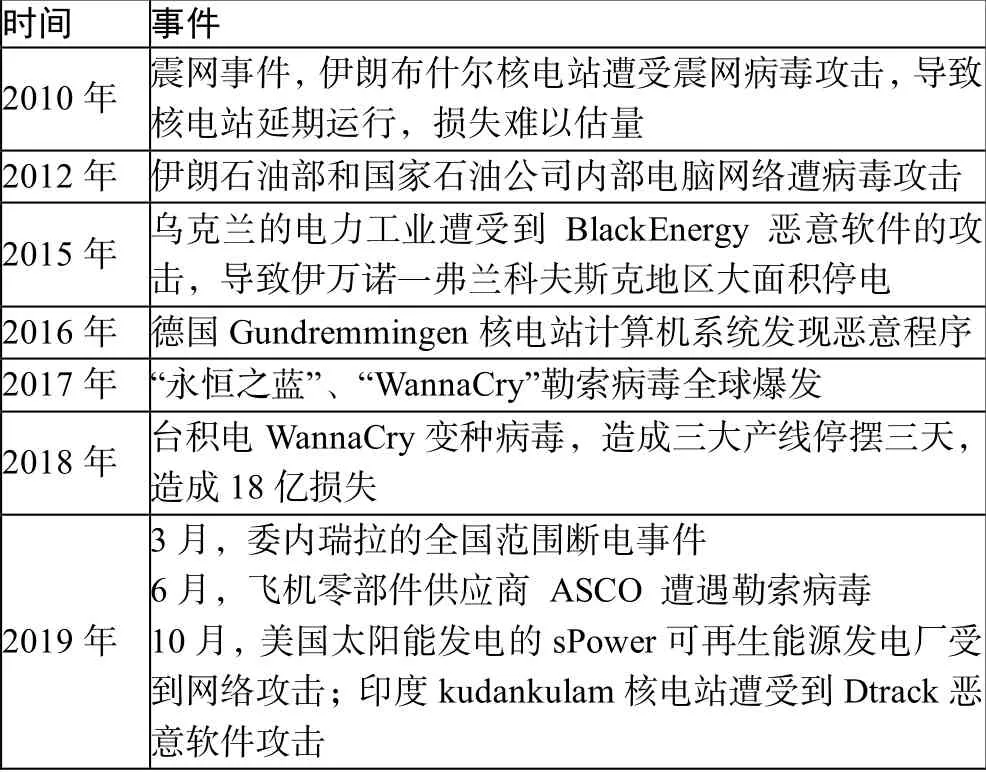
表1 网络安全攻击事件
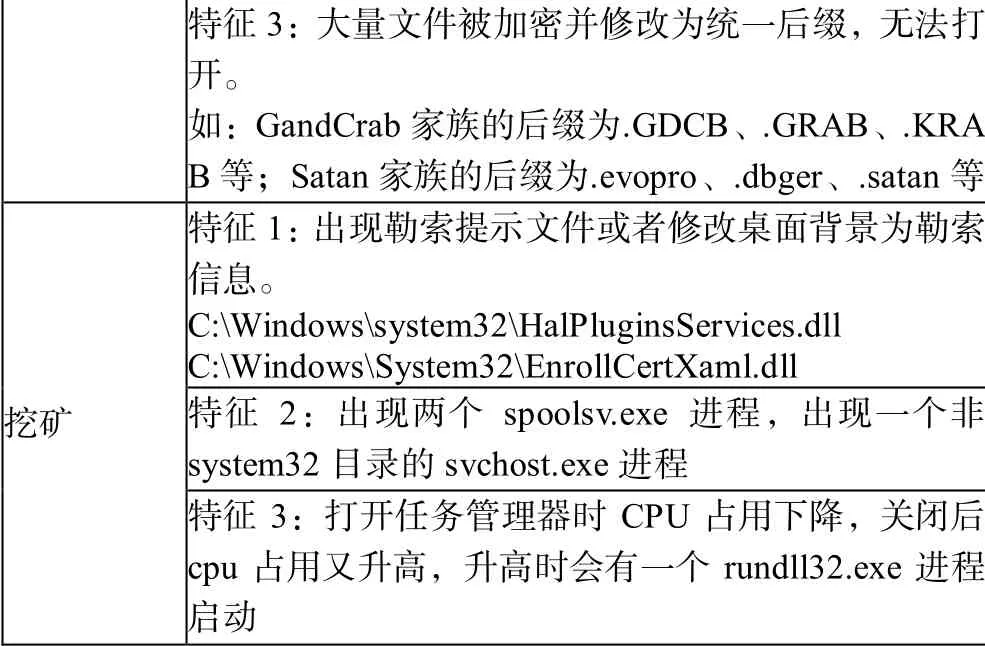
特征3:大量文件被加密并修改为统一后缀,无法打开。 如:GandCrab 家族的后缀为.GDCB、.GRAB、.KRA B 等;Satan 家族的后缀为.evopro、.dbger、.satan 等挖矿 特征1:出现勒索提示文件或者修改桌面背景为勒索信息。 C:Windowssystem32HalPluginsServices.dll C:WindowsSystem32EnrollCertXaml.dll 特征2:出现两个spoolsv.exe 进程,出现一个非system32 目录的svchost.exe 进程 特征3:打开任务管理器时CPU 占用下降,关闭后cpu 占用又升高,升高时会有一个rundll32.exe 进程启动
当然,我国近几年也发生了很多安全事件,主要涉及电力、石油化工、智能制造、汽车、钢铁、水利等行业,从目前这些攻击事件分析来看,工业主机成主要攻击的对象,工业主机都不同程度出现蓝屏,反复重启、文件加密等现象[2]。进行攻击的主要是2 类病毒,即“WannaCry”和“挖矿”病毒,这2 种病毒的主要判断特征如表2:
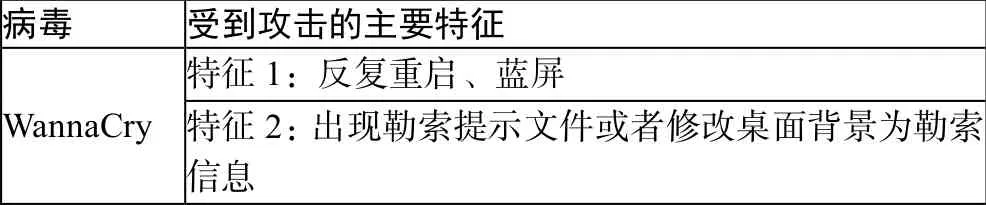
表2 主要病毒及其特征
1.2 法规、政策[3]
安全事件的不断发生,使得我国政府也非常重视,分别从国家战略、法律法规、政策、标准等方面进行积极行动。
(1)国家战略
◆2014 年成立中央网络安全和信息化领导小组,将网络安全提升到国家战略高度,习近平亲自担任组长;……