SQL注入式攻击下的数据库安全
2021-04-25史旭宁姜楠蒋青山
电脑知识与技术 2021年9期
史旭宁 姜楠 蒋青山
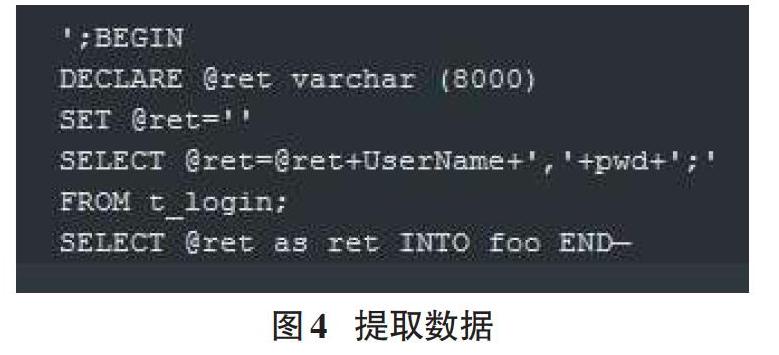
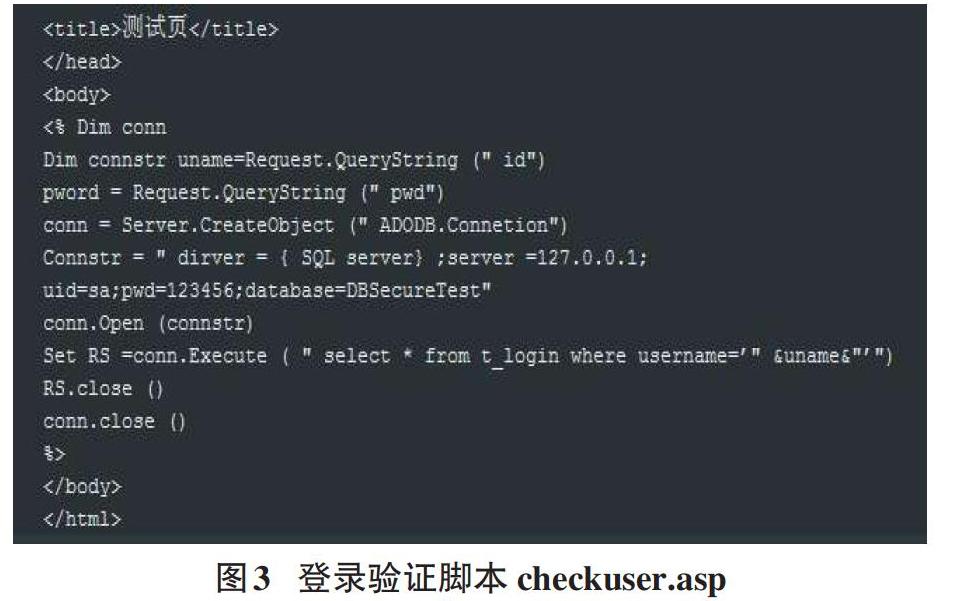
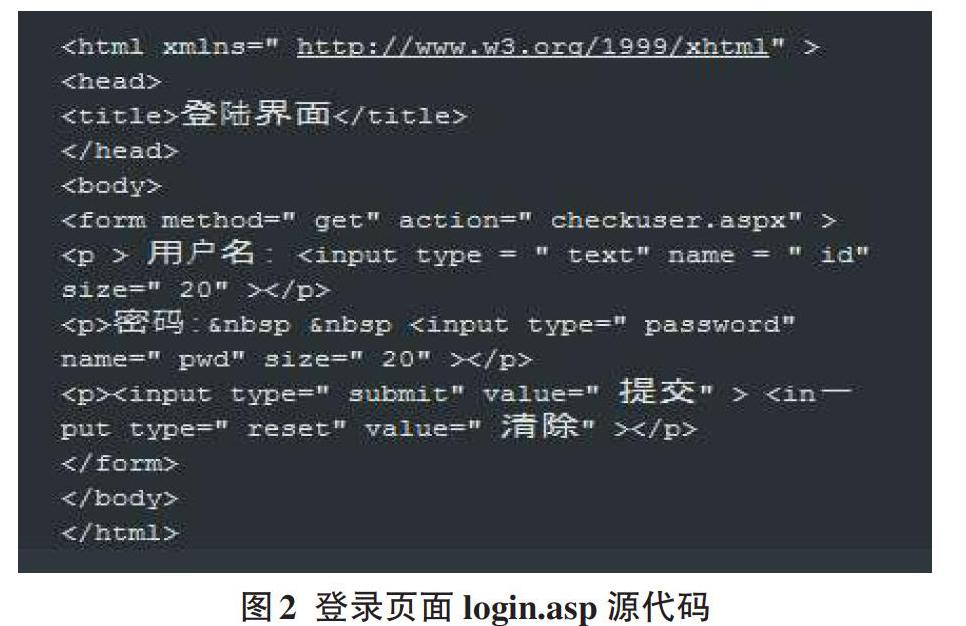
摘要:随着数据库技术和网络技术的迅速成长,数据库已经应用到各行各业,同时,数据的安全问题也随之推上浪尖。本文将从应用的角度出发,论述了SQL Server安全措施;同时,本文对SQL注入式攻击的原理、步骤、危害进行必要讲解,并着重阐述对SQL注入式攻击的防范措施。
关键词:数据库安全;SQL注入;身份认证;数据加密;字符规范
中图分类号:TP311 文献标识码:A
文章编号:1009-3044(2021)09-0025-02
开放科学(资源服务)标识码(OSID):
1 绪论
随着数据库和网络技术的迅速成长,数据库已经应用到各行各业,所谓的“模式”也随之发生变化,就当下而言,最为主流的模式便是Web前台加后台服务器的模式。后台服务器最核心的部分当属后台数据库,故一个服务器的Web服务器是否安全,很大程度上取决于Web端的安全控制,以及数据库的安全检测与防护。尽管开发者早已认识到这一点,但数据库攻击的案例却屡见不鲜:从互联网刚兴起时雅虎的数据泄漏,到2011年CSDN的用户信息被盗,再到“12306”的数据泄漏等等。这一切都在告诉我们:web服务器的安全还是要不断提升。
2 数据库的安全机制
数据库的安全机制一般需要满足三方面要求:首先,需要满足数据库、数据语义、操作等方面的完整性;其次,数据库授权了用户才能获得数据、并且对用户的行为进行记录,审计;再次, 数据库授权用户对数据获取和各种操作[1]。此安全机制包含以下6项内容:
2.1身份认证
身份认证是数据库管理系统提供的第一道保护屏障,这个证明形式不是唯一的,有着多样性,比如动态口令鉴别,静态口令鉴别,数字证书鉴别, 生物特征鉴别,智能卡识别等。……
登录APP查看全文