数据安全审计方法与内容的探索
2021-03-12石永
中国内部审计 2021年2期
石永
[摘要]本文依据数据安全技术和模型,建立以数据安全生命周期审计为中心,组织管理、网络安全等级保护、数据安全分级和运行环境为支撑的数据安全审计框架。数据安全生命周期审计依据DSMM模型将生命周期分为数据采集、传输、存储、处理、交换、销毁六个阶段,建立覆盖数据全生命周期的安全审计体系。
[关键词] DSMM 生命周期 数据安全 审计方法
根据作为生产要素,可按贡献决定报酬,数据已成为国家基础性战略资源。不断推进数据开发共享,加强数据资源整合和安全保护,提升数据资源价值,已成为数字经济时代的趋势。
一、数据安全
根据国标的定义,数据安全专指以数据为中心的安全,保护数据的可用性、完整性和机密性,还要避免保密数据被窃取、监控和干扰。近些年,云计算、物联网、人工智能等新技术的应用,增加了数据安全风险的识别难度,大数据时代的数据集中和万物互联又增加了数据安全风险复杂度,数据与经济利益联系越来越紧密,以及数据共享、挖掘和融合的需求不断增长,提升了数据泄露的风险。
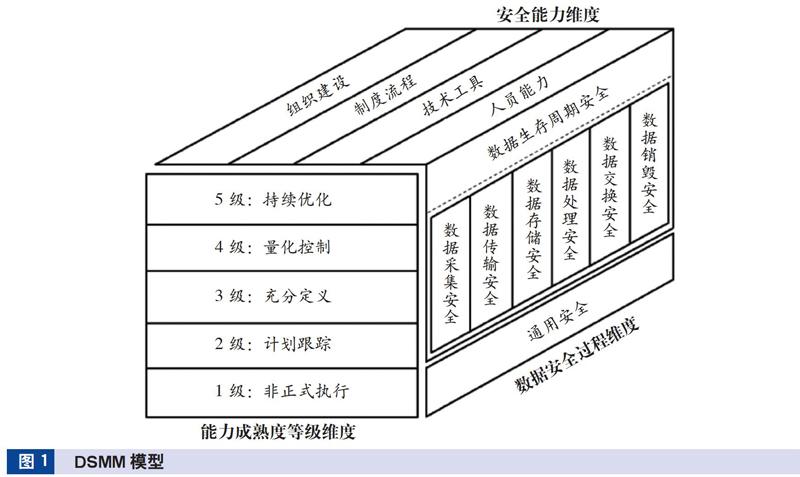
数据安全模型方面,国外有IBM提出的DCSM模型(以数据为中心的安全模型)和微软提出的DGPC框架(隐私性、保密性、合规性)。国内有2019年阿里巴巴参与起草的DSMM模型(数据安全能力成熟度模型),该模型基于大数据环境提出数据安全能力成熟度分级评估方法以及明确的控制措施,见图1。
DSMM模型借鉴能力成熟度模型(CMM)的思想,由安全能力维度、能力成熟度等级维度和数据安全过程维度组成。……
登录APP查看全文
