基于“Struts2-061”漏洞谈网络安全问题防范
2021-08-04孙海波王刚
孙海波 王刚
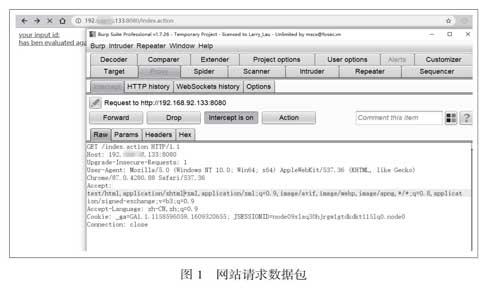
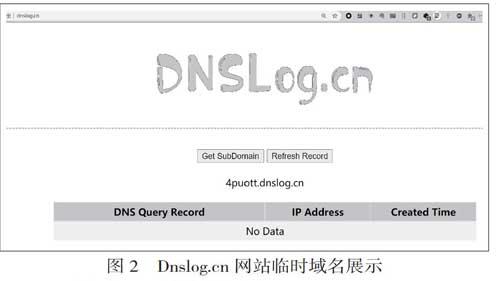
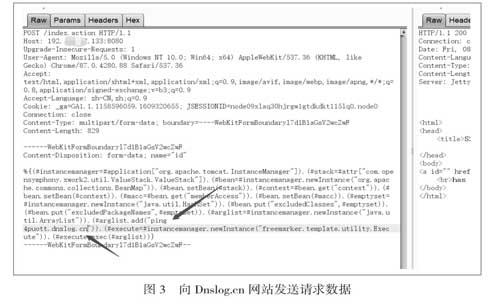
【摘要】 本文就一起“Struts2-061”网络安全漏洞事件,详细介绍了该漏洞的验证步骤、原理、修复方法,如何做好网站的安全漏洞防范,防止黑客利用此漏洞对目标服务器进行数据窃取、篡改、破坏,或植入后门、挂马等恶意操作。
【关键词】 网络安全漏洞 远程代码执行 OGNL表达式
网站的作用越来越大,无论企业还是个人都离不开网站。网站是由各类网页集合而成的,而网页的实质就是一个html文件,因而网站是由许多的html文件构成的。网站在搭建过程中,需要使用各种各样的框架,比如Struts、Spring、Hibernate等。不同的应用程序框架具有不同的特点,在使用过程中,可能存在不同的安全隐患。
Struts2是一个基于MVC(Model View Controller,模型视图控制器)设计模式的Web应用程序框架,它既是Struts1的升级版本,更是一个全新的Struts架构。因为Struts2使用MVC设计模式,该模式中的模型、视图、控制器三个层次各司其职,所以Struts2框架也面临一个问题,即用户数据在不同层次流转的问题。为了解决这一问题,提高访问速度,Struts2框架采用OGNL(Object-Graph Navigation Language,对象图导航语言)来操作,即Struts 2默认的表达式语言是OGNL,OGNL可以协助框架用非常简单的表达式访问不同的对象层。
本文就从笔者实际工作中遇到的一起Struts2-061漏洞事件谈起,从该漏洞的验证方法、产生原理、漏洞危害、修复手段几个方面出发,全面地介绍Struts2-061漏洞的相关内容,希望能对广大读者有所帮助。
一、事件经过
笔者于2021年1月8日发现某单位门户网站存在网络安全漏洞,并向该单位进行了通报,漏洞详细情况如下:漏洞……