基于元数据和指令流的64位Windows堆栈取证
2021-01-16翟继强徐晓陈攀杨海陆
哈尔滨理工大学学报 2021年5期
翟继强 徐晓 陈攀 杨海陆
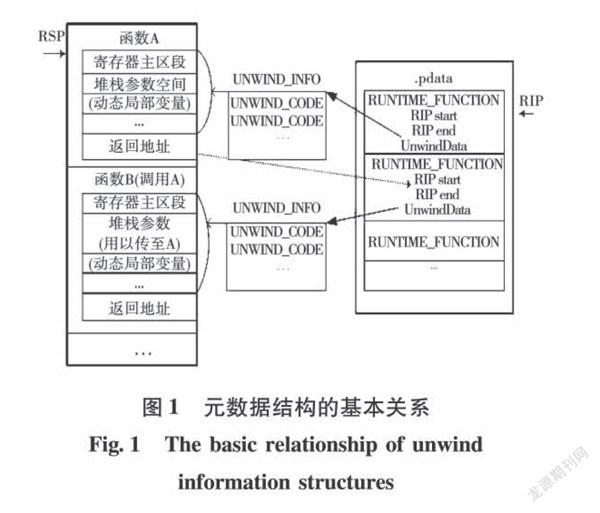
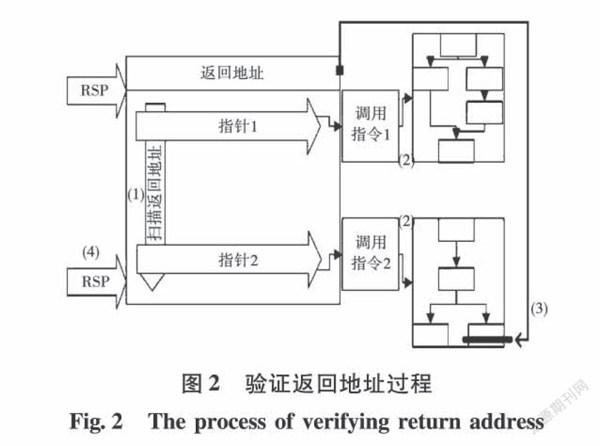

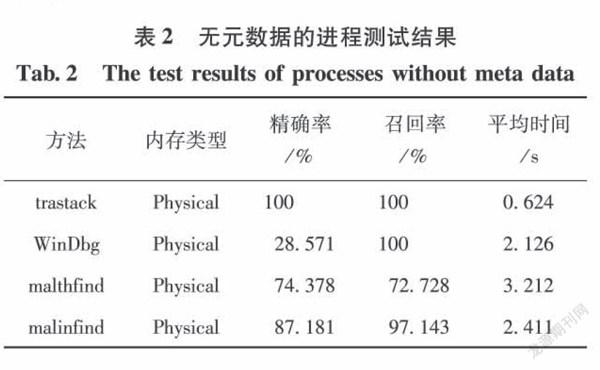
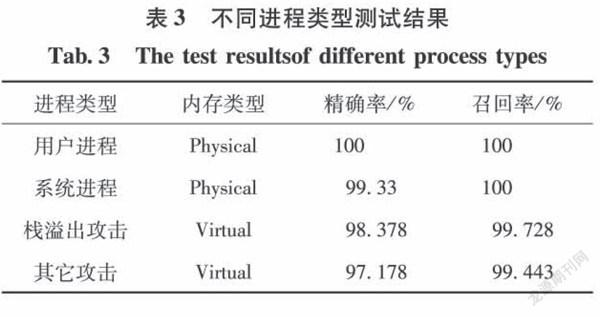
摘要:为解决64位Windows环境中,现有工具针对含有恶意进程的转储文件中没有堆栈帧指针和调试符號时,构建的堆栈取证会产生漏报问题和没有元数据时构建的堆栈取证会产生错报问题,提出了从内存转储构建堆栈跟踪方法。从内存转储中检索目标进程的用户上下文,确定堆栈跟踪的起始点,然后基于异常处理的元数据展开。如果元数据不可用,使用基于指令流的验证方法生成等效数据。基于框架Volatility实现了相应插件,实验表明,方法不依赖堆栈帧指针和调试符号,利用元数据可获取更加完整的堆栈跟踪;没有元数据时,基于指令流的验证可以极大地提高取证的精确性。
关键词:内存取证;Windows堆栈;元数据;指令流;返回地址
DOI:10.15938/j.jhust.2021.05.007
中图分类号:TP319 文献标志码:A 文章编号:1007-2683(2021)05-0051-09
0 引言
随着网络和信息技术的迅速发展和深入应用,以及软件漏洞的不断出现,网络攻击和网络犯罪问题层出不穷,造成了严重的网络信息安全威胁[1]。堆栈跟踪是一种分析恶意软件的内存取证方法[2]。堆栈是操作系统用于存储关于每个程序的活动子程序信息的结构,存储的信息包括从调用者程序传递到被调用程序的参数,子程序的局部变量,子程序完成后的返回的地址。堆栈跟踪可以提取主机中程序的返回地址,从而得到调用的函数和已执行代码的历史操作,这些将成为取证分析人员发现事件起因的重要线索[3]。
在Windows x86环境下,可以利用传统技术,即利用帧指针进行堆栈跟踪[4]。……
登录APP查看全文
