一种基于流量分析的P2P僵尸网络检测模型
2015-10-22李金猛王剑唐朝京
李金猛 王剑 唐朝京
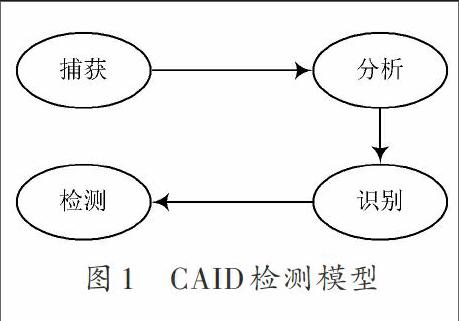

摘 要: 梳理了P2P流量识别与基于流量分析的P2P僵尸网络检测的若干方法,在深入分析其各自优点与局限性的基础上提出了一种复合检测系统模型CAID。CAID模型由捕获、分析、识别和检测四部分组成,该模型针对P2P僵尸网络,通过流量的获取、识别与分析构建了完整的检测预警机制,为后续处理打下了坚实基础。最后,对该模型进行了实验分析。
关键词: 僵尸网络; 流量分析; 检测模型; P2P
中图分类号: TN711?34 文献标识码: A 文章编号: 1004?373X(2015)19?0106?04
Abstract: The methods of P2P flow identification and P2P botnet detection based on flow analysis are introduced. A composite detection system model CAID is put forward on the basis of analyzing the advantages and limitations of the methods. The model is consisted of capture, analysis, identification and detection. The integrated detection and early warning mechanism was constructed by flow acquisition, identification and analysis for P2P botnet, which builds a solid foundation for the subsequent processing. This model was conducted with experimental analysis.
Keywords: botnet; flow analysis; detection model; P2P
0 引 言
僵尸网络是攻击者出于恶意目的,传播僵尸程序控制大量主机,并通过一对多的命令与控制信道所组成的网络[1]。僵尸网络为攻击者提供了发送垃圾邮件、DDoS攻击、窃取用户信息、点击欺诈、网络仿冒、传播恶意软件与保存非法文件等多种攻击方式的平台,迅速发展成互联网最严重的安全威胁之一。早期的僵尸网络多是基于IRC聊天协议或是HTTP协议搭建集中式的命令与控制信道,尽管搭建简单、可扩展性强、命令传递效率高,但都存在单点失效的缺陷。
与传统客户机/服务器模式不同,P2P网络采用分布式结构,利用网络边缘节点传递控制命令、管理信息和资源,网络中每个节点既是客户机又是服务器。P2P僵尸网络作为新一代僵尸网络,采用P2P协议构建其命令与控制机制使得它们更有隐蔽性和鲁棒性,其功能和结构不断翻新,并通过十来年的发展已经构成了越来越大的网络安全威胁,国内外各研究机构和反病毒厂商纷纷展开了对它的跟踪与研究。……