基于会话的CM-IMS业务攻击、监测与防护
2012-08-09于娟娟余谦贺延敏邓岩
电信工程技术与标准化 2012年12期
于娟娟,余谦,贺延敏,邓岩
(中国移动通信集团河南有限公司,郑州 450008)
CM-IMS系统是移动公司业务开展至今最为开放的一套系统,随着业务的发展,系统的开放性和方便灵活的业务承载,已经成为黑客关注和攻击的新目标。已经先后在多个省公司发生针对CM-IMS系统国内、国际长途盗打,PBX业务滥用,账号口令猜测引发的盗号,发送业务畸形分组攻击核心网络等安全问题。
本文从几种常见的攻击谈起,分别分析每种攻击产生的原因、如何检测攻击,最终实现攻击抑制和防护。同时,本文介绍了一套在现网定制开发的IMS安全防护系统,可以有效解决IMS相关安全问题。
1 从SIP看IMS安全
IMS网络的信令基础是SIP,Session Initiation Protocol (RFC 3261)是IETF多媒体架构的其中一部分,像HTTP又像E-mail的SMTP,就是不像ITU-T的H.232。
让我们做一个近距离的比对,看看SIP和SMTP是如何相似。如图1所示。
通过比对两个协议的分组头发现,SIP虽然是一个为语音设计的电信协议,但是它模仿了太多的传统IP SMTP,SMTP由于出现的太早,所以很少涉及安全考虑和措施。想伪造别人的邮箱发送邮件只要在特定环境下更改“from”信令后面的信息即可,实现伪源电话也是同样的道理。
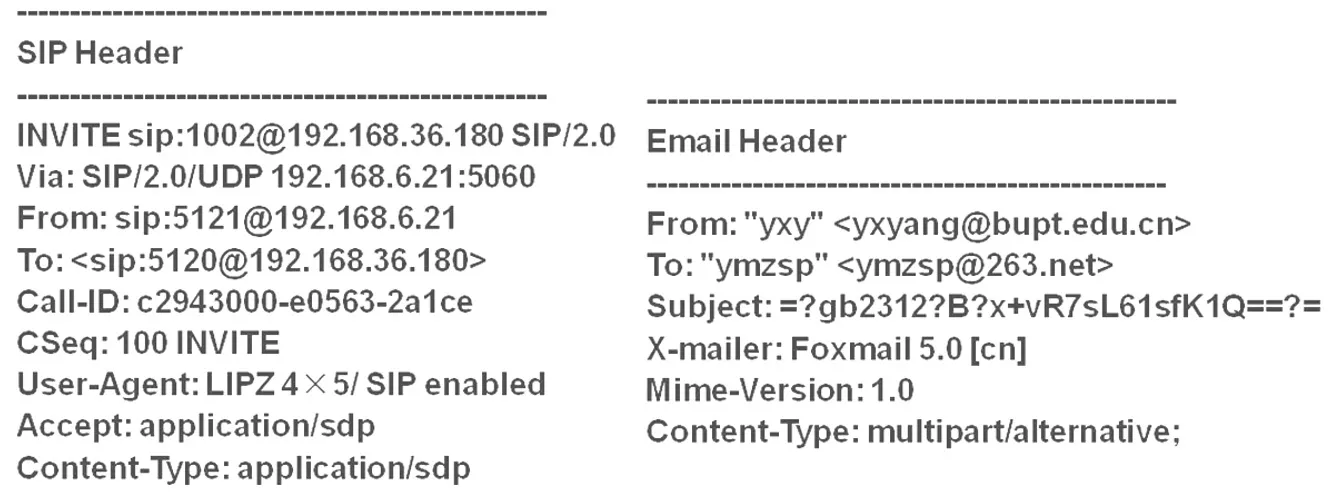
图1 SIP和SMTP的对比
SIP如此简单,IMS攻击也就变得如此容易,所以它所面临的安全问题比SMTP还要多。
2 IMS安全问题分析
2.1 基于IMS的盗打、滥用、盗号
2.1.1 问题表象
业务盗用:指盗打国际长途,盗用IMS账号进行呼叫等未经授权的行为,盗用可能伴随盗号同时发生。业务滥用:指超出正常业务使用模式的垃圾呼叫,欺诈等使用行为,例如“响一声”电话。……
登录APP查看全文