个人信息不要“裸奔”
2012-04-29胡泳
IT经理世界 2012年3期
关键词:用户
胡泳
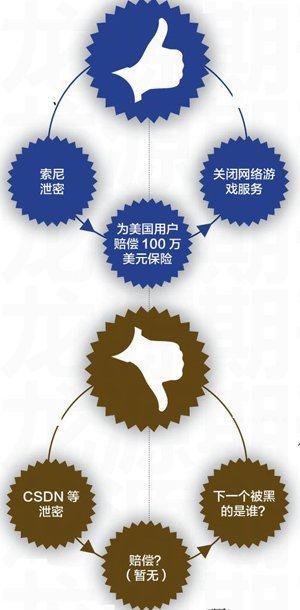
2011年4月索尼游戏主机网络遭黑客入侵,全球7700万用户资料被窃取,包含姓名、信用卡号等。这一黑客攻击事件导致索尼被迫关闭了该服务,损失达1.7亿美元。
7月底,在以实行网络实名制闻名的韩国,多个知名门户网站遭黑客攻击,约3500万名用户个人信息外泄,此事在韩国引发轩然大波。韩国行政安全部称,出于保护网络用户个人信息安全考虑,政府拟分阶段逐步取消网络实名。
中国政府决心推行网络实名制,其主要范本正是韩国,然而韩国的新动向,有关部门似乎视而未见。2011年12月16日,北京市多个政府部门联合制定了《北京市微博客发展管理若干规定》,要求任何组织或者个人注册微博客账号,应当使用真实身份信息。其后,广州、深圳、上海等地也正式实施微博实名认证制。
正是在这个当口,中国的互联网世界上演了一出史上规模最大的泄密事件。12月21日,国内最大的开发者社区CSDN600万用户账号和密码遭黑客泄露;旋即,天涯有4000万用户密码流出。“泄露门”从论坛社区很快蔓延到人人网、开心网等多个社交、游戏网站,再到京东、当当、淘宝等电子商务网站。传闻还波及支付宝、工商银行、民生银行及交通银行等支付和金融机构。政府网站也未能幸免,广东省出入境政务服务网站的444万条用户信息,在2011年12月30日被证实泄露。
金山网络反病毒工程师李铁军12月30日接受财新《新世纪》记者采访时则表示,根据他们从网上下载的数据库,剔除重复信息之后,有超过1亿条用户信息在此次事件中泄露。……
登录APP查看全文
