DNSSEC原理、配置与部署
2011-11-09段海新
文/段海新
DNSSEC原理、配置与部署
文/段海新
DNSSEC是为解决DNS欺骗和缓存污染而设计的一种安全机制。本文概要介绍DNSSEC的背景、工作原理以及在BIND上的配置,最后介绍它在国际上的部署情况和可能对互联网安全机制的影响。本刊将分两期刊载。
DNSSEC的背景和目的
域名系统(Domain Name System,DNS)是一些“太单纯、太幼稚”的互联网先驱者设计的,它像互联网的其他协议或系统一样,在一个可信的、纯净的环境里可以运行得很好。但是今天的互联网环境异常复杂,充斥着各种欺诈、攻击,DNS协议的脆弱性也就浮出水面。对DNS的攻击可能导致互联网大面积的瘫痪,这种事件在国内外都屡见不鲜。
DNS作为互联网最重要的基础设施之一,它的安全问题一直被互联网研究和工程领域广为关注,但是有一种普遍存在的攻击却始终没有解决,即DNS的欺骗和缓存污染问题。DNS安全扩展(DNS Security Extension, 即DNSSEC)主要是为了解决这一问题而提出的。因此,在介绍DNSSEC的原理之前有必要简单介绍DNS欺骗和缓存污染攻击的原理。
DNS欺骗攻击和缓存污染
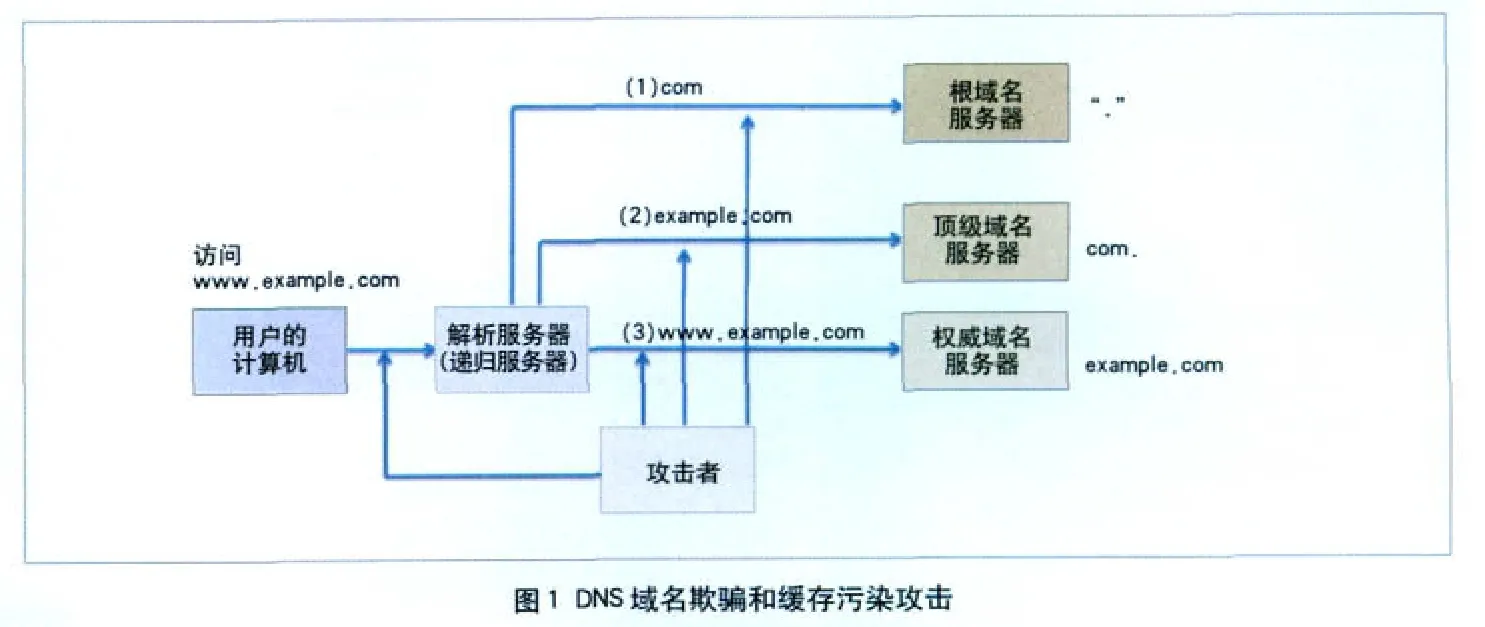
用户在用域名访问某一个网站时,用户的计算机一般会通过一个域名解析服务器(Resolver Server,也称递归服务器(Recursive Server))把域名转换成IP地址。解析服务器一般需要查询根域名服务器(root)、顶级域名服务器(TLD)、 权威域名服务器(Authoritative Server),通过递归查询的方式最终获得目标服务器的IP地址,然后交给用户的计算机(如图1所示)。
在上述任何一个请求/应答的过程中,攻击者都可以假冒应答方(根、顶级域、权威域或解析服务器)给请求方发送一个伪造的响应,其中包含一个错误的IP地址。……