基于数据挖掘的入侵取证系统设计与实现
2011-08-07朱丽娜
网络安全技术与应用 2011年8期
朱丽娜
广东警官学院计算机系 广东 510230
0 引言
入侵取证系统(Instruction Forensic System, IFS)是对网络入侵事件、网络犯罪活动进行的证据获取、保存、分析和还原。它能够真实连续地获取网络或主机上发生的各种行为和日志数据;能够完整地保存获取到的数据并且防篡改;对保存的原始证据进行网络行为还原、重现入侵现场(如图1)。
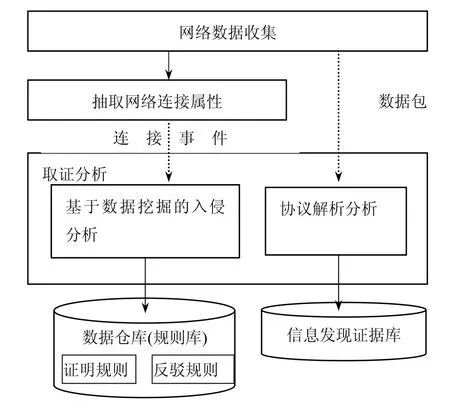
图1 入侵取证与分析的一般过程
1 网络数据收集
由于IFS是以证据获取和提交为目的的,而法律对于电子证据有特殊的要求。证据的完整性和联系性是电子证据的必备前提。因此我们必须记录下流经被保护网段或主机的所有网络流量,包括所有正常和不正常的网络行为,并在磁盘介质上永久保存以便进行事后的入侵分析和“现场恢复”(如图2)。
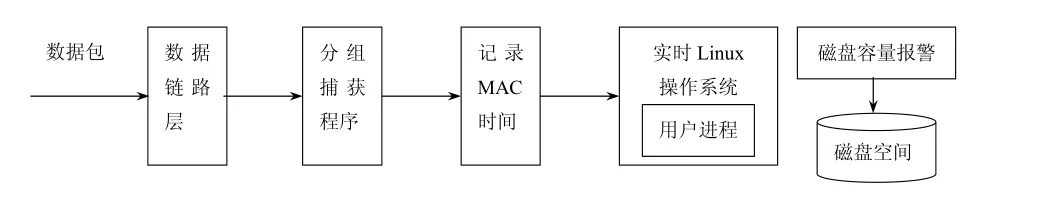
图2 网络数据收集模块
(1) 将网卡置于混杂模式。为了节省内存开销,利用分组捕获程序,使数据包不经过内核空间中的TCP/IP协议栈,而直接从网卡缓存拷贝到用户进程。
(2) 利用存储映射 I/O技术,将数据从网卡写入用户进程的同时完成向磁盘文件的写入。
(3) 记录 UNIX中文件和目录的最近内容修改时间、最近访问时间、最近属性变更时间。
(4) 操作系统采用实时linux系统。该系统可以实现线程和中断处理程序。这些程序可以抢夺 linux线程资源得以实现实时响应。
(5) 磁盘资源报警器。当磁盘容量达到上限值时产生报警。
2 抽取网络连接属性
由于网络数据量庞杂,在IFS系统中的入侵分析模块中对数据进行预处理就显得尤为重要。……
登录APP查看全文