基于消息层的Web服务安全模型设计分析
2020-04-21徐春笙郭凤宇
数字技术与应用 2020年1期
徐春笙 郭凤宇
摘要:为了满足Web服务和访问控制方面的需求,在机密性,完整性和不能拒绝性别,身份认证,访问控制等方面,论文提出了一种具有安全规范的Web服务安全解决方案。
关键词:消息层;Web服务;安全模型设计
中图分类号:TP393 文献标识码:A 文章编号:1007-9416(2020)01-0186-01
0 引言
在Web服务应用过程中,安全问题首先要得到保障,否则会给使用者带来严重损失。在Web服务框架下,消息层主要负责处理信息收发和验证工作,需要合理设计Web服务安全模型,确保Web服务的完整性和机密性。因此,有必要对基于消息层的Web服务安全解决方案进行系统研究,构建有效的安全模型。
1 Web服务安全框架
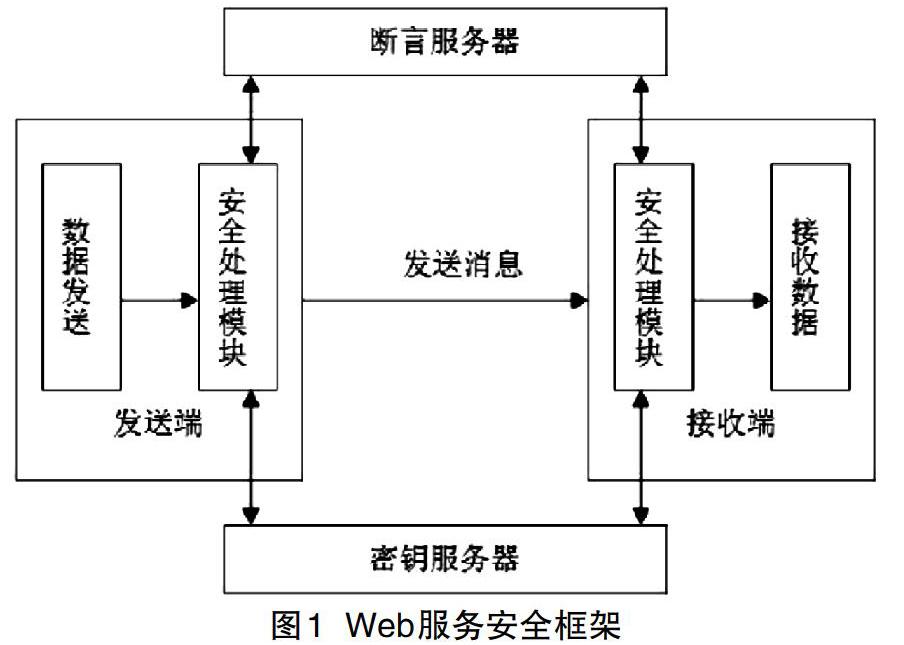
Web服务安全框架具体由四大部分构成,包括断言服务器、发送端、接收端和密钥服务器。其中,断言服务器的功能主要包括认证申明、属性申明和授权申明。在断言服务器功能的支持下,可以为通信双方提供一个基于数据安全的相互信任服务。发送端主要负责处理数据发送过程中的安全问题,在需要发送信息时,发送端安全处理模块会通过断言服务器,为信息添加安全断言,并通过密钥服务器对重要信息数据进行加密。与其相对应的接收端服务器负责对数据接收过程中的安全问题进行处理,具备安全访问控制功能。在接收到信息后,首先通过断言服务器验证其安全属性,其次通过密钥服务器对加密数据进行解密。最后通过验证发送端身份,实现访问控制功能,为数据安全性提供保障。……
登录APP查看全文