从电子邮件记录文件侦测异常使用行为
2019-01-10余苏毅
余苏毅
(宁德师范学院 信息与机电工程学院,福建 宁德 352100)
当内联网(Intranet)与因特网连接时,最重要的即是确保内联网的安全性,避免重要的数据被串改或入侵.现今对于内联网安全的维护,主要是应用防火墙(firewall)技术,将可能危害系统安全的来源杜绝于该内联网之外.相对于防火墙以阻断来源的方式确保安全,本系统进行的方式着重于分析在一般状况下,这些数据与数据的分布范围,藉由此方式的分析,日后当系统发现网络上有类似异常群集的行为时,极有可能是非法的入侵或蓄意破坏,此时即可迅速的通知系统管理员,以便做出必要的处置.
1 电子邮件记录文件数据分析
本论文以校园网络“电子邮件系统记录文件”数据作为数据挖采实验的对象,以下数据为交通大学计算机中心,信件服务器所撷取的信件收发记录文件[1],源文件内容如表1所示.
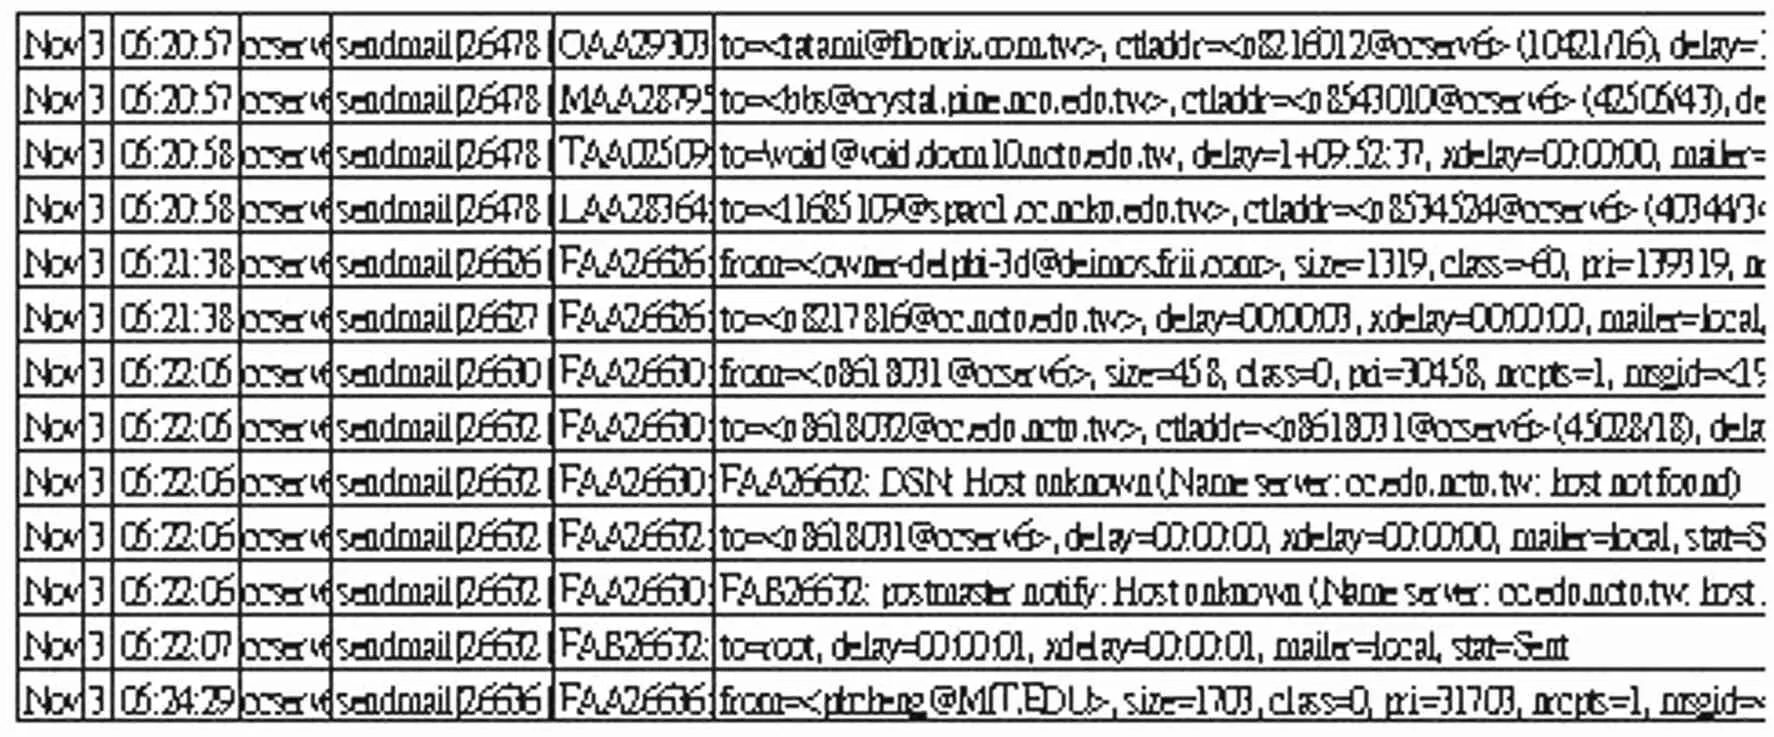
表1 原始信件服务器记录文件数据
经过整理分析,我们可大致将log所提供的信息,整理如下:
寄件时间: Nov/3/05:20:21
机器名称: ccse
程序名称[process编号]: sendmail[26621]
队列编号: FAA26621
来源: from=DBT@gmail.gcn.net.tw
信件大小: size=382
处理等级: class=0
寄件优先权: pri=30382
收信者数量: nrcpts=1
讯息编码: msgid=<1997…>
发件人身份信息: ctrladdr=root(0/1)
经过资料的定性分析,除了过滤掉不适合的log参数,针对我们统计过后的资料加以评断,欲判别特定来源主机(或账号)是否属于异常使用状况[2].主要依下列原则判断:
(1)信件的大小.(2)发出时间是否非常集中.(3)信件来源,寄信对象有特定或异常.(4)信件传递路径.
表2的数据为从系统记录统……