基于随机数和Hash函数的RFID安全协议
2018-04-10陈文雄
网络安全技术与应用 2018年4期
◆陈文雄
基于随机数和Hash函数的RFID安全协议
◆陈文雄
(广州汽车集团股份有限公司汽车工程研究院信息与数字化部 广东 511434)
RFID无需经过物理接触就可以在开放的环境中进行对像的识别,使得RFID容易遭受攻击。本文通过分析两种经典的RFID协议,提出了基于随机数和Hash函数结合的新协议。本协议能够避免非法阅读、标签跟踪、消息窃听、伪装授权、消息重放和哈希函数遭破解等问题。
RFID;随机数;安全协议
0 引言
无线射频识别(RFID),作为一个新无需接触的信息识别技术,得到广泛使用。而很多无线通信的安全问题也随之出现了,一些攻击者针对RFID的弱点进行攻击。Sarma等人提出了Hash-Lock[2]协议,该协议中metaid保持不变,而且id也是通过明文进行传输,这很容易受到攻击和跟踪。Weis等人提出了随机化Hash-Lock[3]协议,它主要是采用“咨询-应答”的随机数机制。该协议中的idk也是以明文的形式进行传输,容易受到攻击和跟踪。本文中,我们采用了基于随机数和Hash函数加密的方法来减少标签实现的复杂性,同时确保RFID的协议安全。
1 相关工作
目前的RFID安全协议主要是采用加密的安全性来提高数据的传输,采用“询问-响应”的模式来验证标签和阅读器。其中典型的方法包括Hash-Lock协议和随机化Hash-Lock协议。在本节,我们将对这两种协议进行分析。
1.1 Hash-Lock协议
Hash-Lock是Sarma提出来的,该协议的重点是使用metaid代替真实的标签id来响应标签阅读器。该协议的流程图如图1所示。
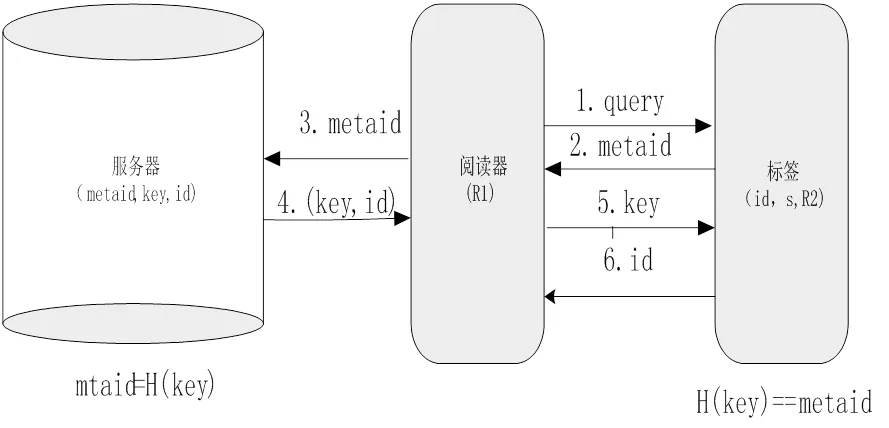
图1 Hash-Lock协议流程图
1.2随机化Hash-Lock协议
Weis等人提出了随机化Hash-Lock协议。它主要是采用“咨询-应答”的随机数机制。……
登录APP查看全文
