一种基于聚类分析的入侵检测模型
2016-05-30付明柏
付明柏
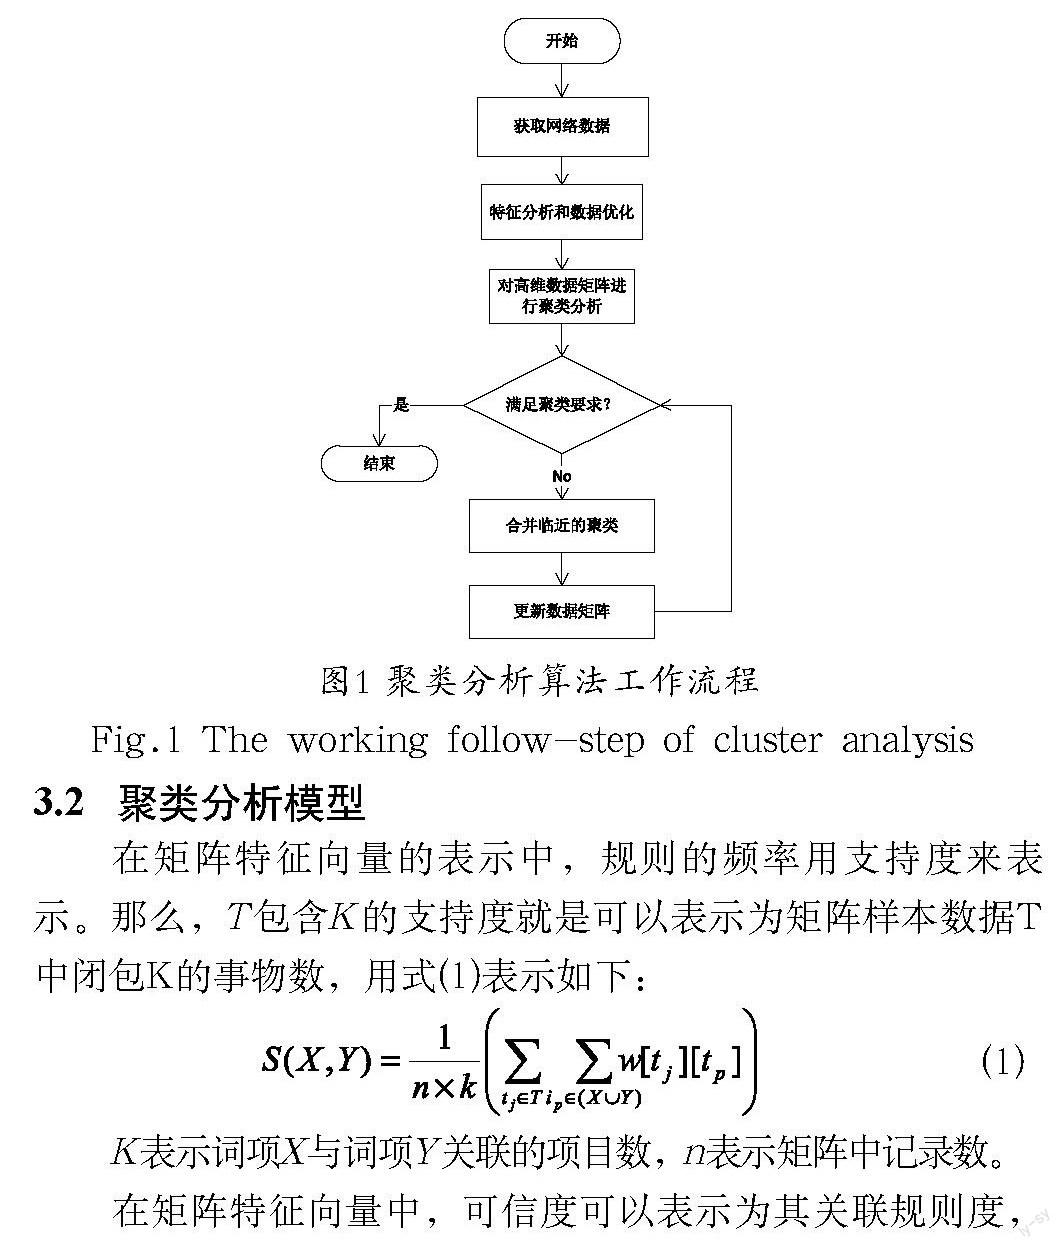
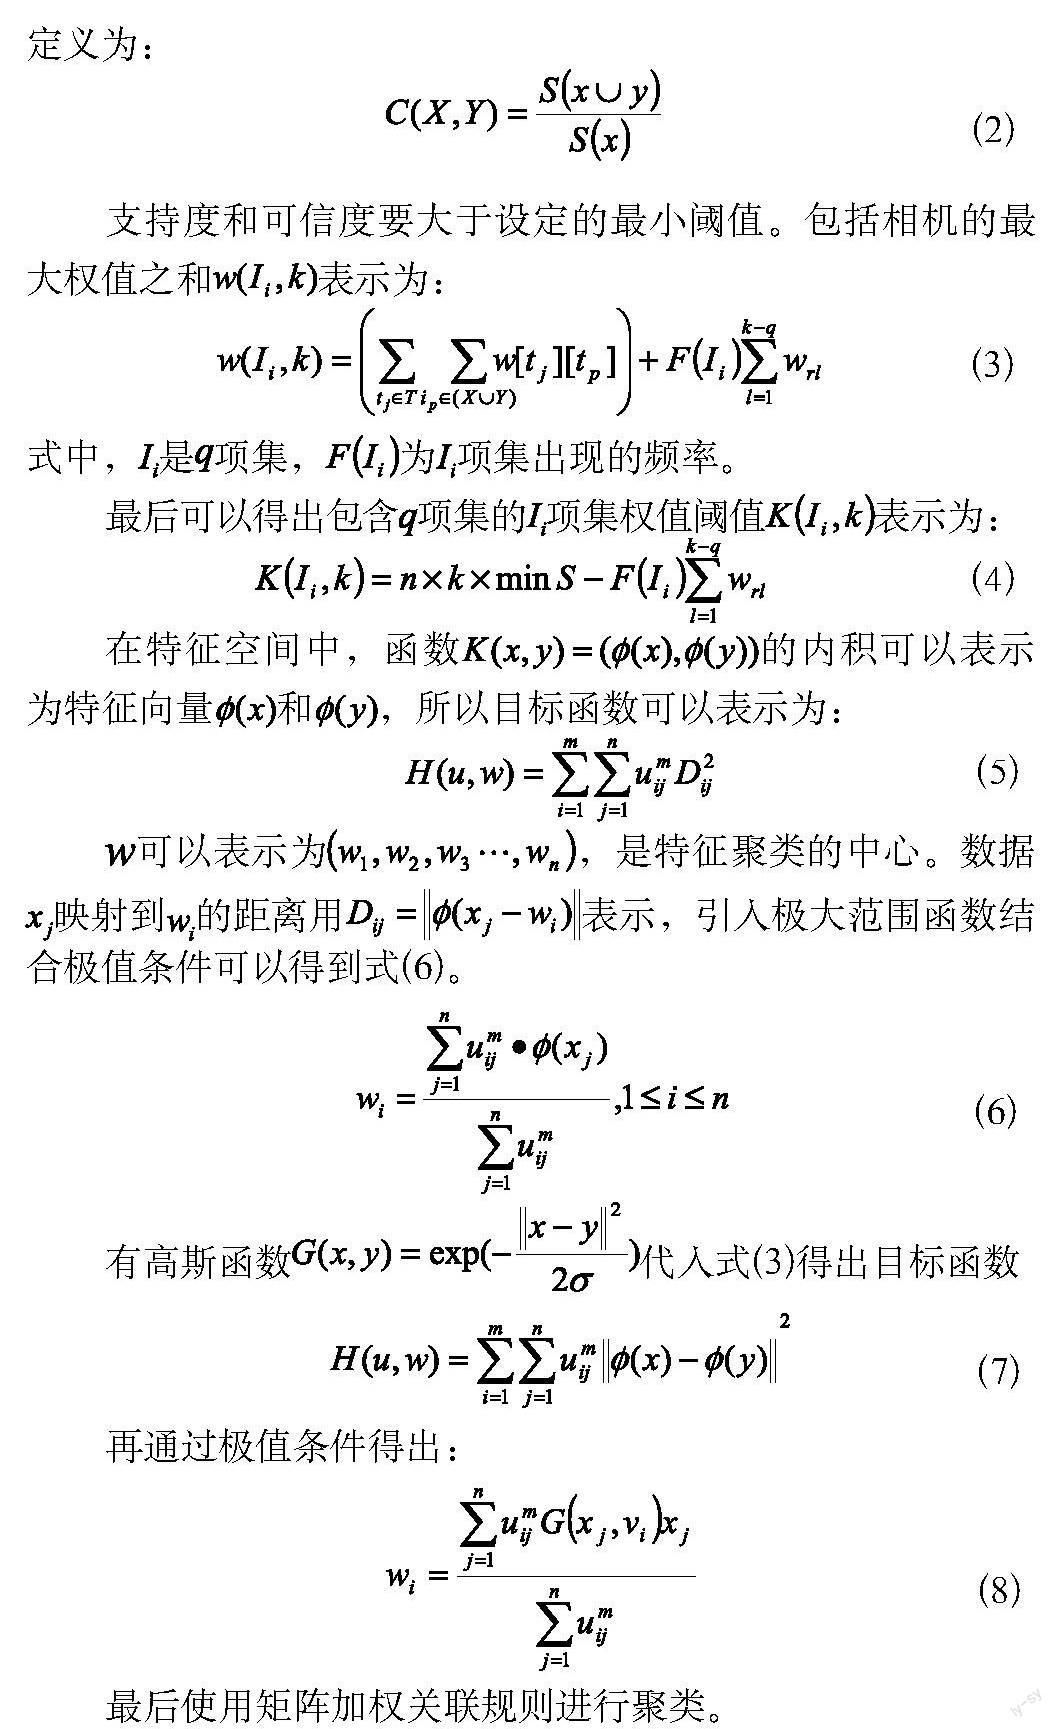
摘 要:针对传统的入侵检测技术在大容量网络数据时存在检测性能不足的缺点,研究了一种基于聚类分析算法的新型入侵检测模型,通过聚类分析算法对多维数据进行分析,当不满足聚类要求时,归并邻近数据再次聚类。最后,设计了与K-means算法的对比仿真实验,实验结果表明,基于聚类分析的模型能够有效检测出异常序列,能够抵抗异常攻击。
关键词:入侵检测;聚类分析;网络安全
中图分类号:TP393.08 文献标识码:A
Abstract:Since conventional intrusion detection systems can't meet high demands of the network security,a new intrusion detection method based on clustering algorithm for intrusion detection system is designed in order to cluster analysis high dimensional data,and merge data nearly if cluster condition is not qualified.After stimulate experiment compared with K-means algorithm,the result shows this detection model can detect abnormal attack effectively.
Keywords:intrusion detection;cluster analysis;network security
1 引言(Introduction)
随着计算机与现代通信技术的高速发展,互联网已经成为人们生活中不可或缺的部分,以及随着3G、4G通信技术的发展,移动互联网在近几年呈现爆炸式增长。由于互联网的快速性、便利性和及时性,各大企业以及政府单位也纷纷成立其官方网站,从事相关的电子政务、电子商务以及网上办事系统等工作[1]。
然而,也正是由于互联网的开放性导致了其非常容易受到攻击,并造成重大损失。由于互联网的开发性和及时性,一些敏感文件,尤其那些具有商业价值或和数据安全紧密相关的数据,非常容易被误操作泄露在网络上,进而造成大规模数据外泄。即便是没有外泄,有价值的敏感数据也经常被黑客团体进行入侵攻击。近年来,网络黑客的入侵攻击事件,呈现出急剧增加的趋势。不仅企业和政府网站被攻击次数增多,针对中小企业和个人的网络攻击也呈现出增加势头。根据世界著名计算机安全厂商迈克菲《安全悖论》报告分析,超过83%的企业表示担心或非常担心自己的企业成为恶意攻击的目标。……
