浅谈DDoS攻击
2015-12-03刘永鹏
刘永鹏
摘 要:拒绝服务是用分布式的客户端,向服务者发起大量看似合法的请求,消耗或长期占用大量资源,从而达到拒绝向受众提供服务的目的。针对基于JavaScript的DDOS攻击,防御这一攻击的唯一方式是全面启用HTTPS。
关键词:拒绝服务;DDOS攻击;防御
1 概述
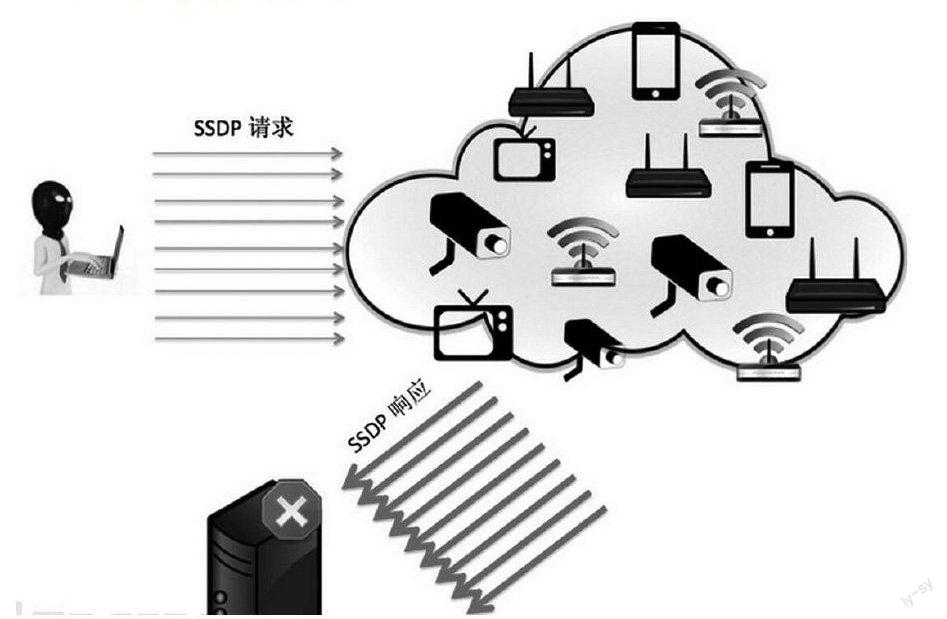
DDOS是英文Distributed Denial of Service的缩写,即“分布式拒绝服务”,那么什么又是拒绝服务(Denial of Service)呢?可以这么理解,用分布式的客户端,向服务者发起大量看似合法的请求,消耗或长期占用大量资源,从而达到拒绝向受众提供服务的目的。也就是说拒绝服务攻击的目的非常明确,就是要阻止合法用户对正常网络资源的访问,从而达成攻击者不可告人的目的。DOS的攻击策略侧重于通过很多“僵尸主机”(被攻击者入侵过或可间接利用的主机)向受害主机发送大量看似合法的网络包,从而造成网络阻塞或服务器资源耗尽而导致拒绝服务,分布式拒绝服务攻击一旦被实施,攻击网络包就会犹如洪水般涌向受害主机,从而把合法用户的网络包淹没,导致合法用户无法正常访问服务器的网络资源,因此,拒绝服务攻击又被称为“洪水式攻击”,常见的DDOS攻击手段有SYN Flood、ACK Flood、UDP Flood、ICMP Flood、TCP Flood、Connections Flood、Script Flood、Proxy Flood等。
2 发展
曾经有安全专家把DDoS攻击比作互联网“核武器”:一旦调动足够数量遍布互联网的“肉鸡”和存在各种协议漏洞的开放服务器,就可以瘫痪掉任何互联网业务。尽可能地对被攻击目标造成最大程度的资源破坏是DDoS攻击的初衷。站在这个角度上来看DDoS攻击的发展,可以梳理出清晰的脉络,DDoS攻击的发展趋势呈明显的三个阶段性。……