自治网络系统可信保护机制研究与实现
2011-10-17刘安战
网络安全技术与应用 2011年5期
刘安战
中原工学院 河南 450007
0 前言
国际组织可信计算组织 TCG推出的产品和规范提供了基于硬件可信平台模块 TPM 的数据安全存储和完整性验证解决方案。TCG 开发了一系列可信计算技术方面的技术规范。然而,随着服务计算的发展,在网络环境下如何建立可信的安全机制是个需要研究和探讨的安全问题。
1 可信保护机制的基本网络拓扑结构
无论是怎样的分布式自治网络系统,在引入可信保护机制时,都存在一个可信硬件的支持问题。在设计自治网络系统的可信保护机制时,考虑到可信硬件 TPM 的支持问题,采用在自治网络系统中引用一个可信网络节点,该节点由镶嵌有可信的硬件芯片TPM,并安装有可信保护机制所需要的可信软件栈TSS。整个自治网络系统采用星型的网络拓扑结构如图1所示。这里称引入可信节点的自治网络系统为可信自治网络系统。
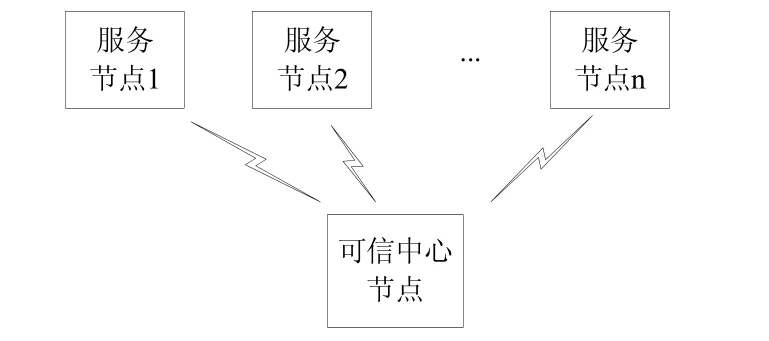
图1 网络拓扑图
可信中心节点提供基本功能:(1)对系统内部节点起到基于TPM安全保护功能;(2)对系统外部提供基于TPM可信报告。
2 系统中应用的完整性保护机制
可信自治网络系统保护应用静态依赖配置的完整性也就是检查应用依赖存储介质上执行文件和运行时支持库等文件的完整性。可信自治网络系统采用基于 TPM 的数据保护和签名,达到硬件级别的可信安全,通过利用 TPM 提供的PCR达到系统状态的安全保护。
在可信自治网络系统中,系统首先通过可信初始化,把系统中需要保护的应用的完整性基准值I初始化到可信数据库中,在运行时刻通过计算检测H和I是否相同的方法,判断应用的静态可信性。……
登录APP查看全文